
Com ataques cada vez mais automatizados, agentes artificiais capazes de executar operações complexas e sistemas essenciais expostos a invasões, a segurança digital se tornou uma questão primordial para as instituições.
A próxima grande crise de uma instituição pode começar sem que ninguém perceba. Não haverá necessariamente uma sala invadida, documentos destruídos ou funcionários diante de computadores bloqueados. Em muitos casos, o ataque poderá ser conduzido silenciosamente por agentes de inteligência artificial, capazes de identificar vulnerabilidades, analisar sistemas, explorar credenciais e executar tarefas em velocidades que desafiam os mecanismos tradicionais de defesa.
O cenário, que até pouco tempo parecia restrito à ficção científica, começa a ganhar contornos concretos. A inteligência artificial está transformando o cibercrime em uma atividade mais escalável, sofisticada e acessível. O que antes exigia equipes especializadas, conhecimento técnico avançado e longos períodos de preparação pode agora ser potencializado por ferramentas capazes de automatizar diferentes etapas de uma operação criminosa.
Em novembro de 2026, uma investigação divulgada pela Reuters revelou uma operação de espionagem cibernética na qual hackers ligados ao Cazaquistão utilizaram agentes autônomos de inteligência artificial para comprometer sistemas governamentais do Tadjiquistão e extrair mais de 2 mil documentos relacionados à segurança nacional. Segundo pesquisadores da empresa CloudSek, os agentes foram utilizados para planejar etapas da operação, desenvolver ferramentas e organizar os arquivos obtidos. O episódio evidencia uma mudança importante: a inteligência artificial começa a deixar de ser apenas um instrumento auxiliar para assumir funções operacionais em ataques reais.
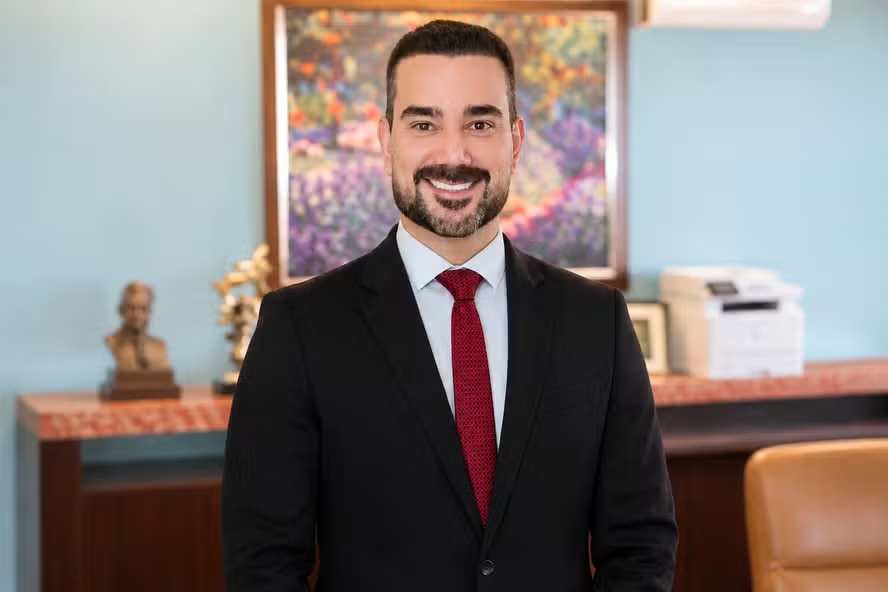
Para Manoel Valente Figueiredo Neto, registrador de imóveis, jurista, jornalista e pós-doutorando na Universidade de Caxias do Sul (UCS), o fenômeno exige uma revisão profunda da maneira como empresas e instituições públicas compreendem a segurança digital.
“Estamos entrando em uma fase em que o adversário não precisa mais executar pessoalmente cada etapa de uma invasão. Ele pode coordenar agentes artificiais, delegar tarefas, analisar resultados e adaptar estratégias. Isso muda a economia do crime cibernético e reduz o tempo de reação das instituições. A inteligência artificial está ampliando a capacidade ofensiva de quem ataca, e a defesa precisa evoluir na mesma proporção”, avalia.
A preocupação encontra respaldo em indicadores internacionais. O Global Threat Report 2026, da CrowdStrike, identificou crescimento de 89% nas operações de adversários que utilizaram inteligência artificial em relação ao ano anterior. O levantamento também apontou que o tempo médio para movimentação de criminosos dentro de uma rede, após o acesso inicial, caiu para 29 minutos em 2025. O menor intervalo observado foi de apenas 27 segundos.
A Agência da União Europeia para a Cibersegurança (ENISA), em seu panorama de ameaças de 2026, também identificou o ransomware como uma das modalidades de maior impacto imediato e destacou a crescente utilização de modelos de inteligência artificial em operações maliciosas. A administração pública permanece entre os setores mais visados.
Os números revelam uma transformação que ultrapassa o departamento de tecnologia. A segurança cibernética passou a integrar o debate sobre continuidade econômica, soberania informacional e capacidade de funcionamento dos serviços essenciais.
A nova geração de hackers não precisa agir sozinha
A transformação promovida pela inteligência artificial aparece em diferentes modalidades de ataque.
Uma delas é a engenharia social. Com ferramentas generativas, criminosos conseguem elaborar mensagens individualizadas, reproduzir padrões de comunicação e simular interlocutores com elevado grau de realismo. A clonagem de voz e os vídeos manipulados, conhecidos como deepfakes, acrescentam uma dimensão particularmente perigosa às fraudes.
Uma ligação aparentemente feita por um diretor, uma mensagem atribuída a um fornecedor ou uma videoconferência com a imagem de um superior hierárquico podem ser utilizadas para induzir funcionários a fornecer credenciais, autorizar transferências ou compartilhar informações confidenciais.
Outra ameaça é o ransomware, modalidade em que criminosos sequestram dados e exigem pagamentos para restabelecer o acesso. Em muitos casos, a extorsão também envolve a ameaça de divulgação pública das informações roubadas.
A inteligência artificial pode facilitar o reconhecimento de alvos, a produção de mensagens fraudulentas e a automação de determinadas etapas dessas operações.
Existe ainda um risco menos conhecido: os próprios sistemas de inteligência artificial estão se transformando em alvos. Agentes autônomos podem receber autorização para consultar documentos, acessar bancos de dados e executar operações em nome de uma organização. Se essas permissões forem mal administradas, o agente pode se transformar em uma nova porta de entrada para invasores.
“Estamos criando sistemas cada vez mais inteligentes e concedendo a eles acesso a informações e operações estratégicas. A pergunta que precisa ser feita é simples: quem controla o agente artificial? Quais dados ele pode consultar? Que decisões pode executar? E quem responde quando ele ultrapassa os limites de sua autorização?”, questiona Manoel.
Para o registrador, a discussão sobre inteligência artificial precisa incorporar uma dimensão que frequentemente fica em segundo plano: a governança. A inovação tecnológica não pode avançar sem mecanismos de controle, rastreabilidade, supervisão e responsabilização.
A experiência de quem já foi vítima de um ataque de grandes proporções
A preocupação de Manoel Valente com o tema não nasceu de uma análise acadêmica distante da realidade. Em maio de 2019, o cartório sob sua responsabilidade, em Caxias do Sul, no Rio Grande do Sul, sofreu um ataque cibernético que sequestrou os dados e comprometeu o funcionamento do sistema utilizado na atividade registral.
O criminoso exigiu US$ 1 milhão em bitcoins para devolver o acesso às informações. A decisão foi não pagar o resgate.
A existência de cópias externas dos dados permitiu iniciar a reconstrução da operação. Diante das dificuldades para obter uma solução satisfatória do fornecedor do sistema anterior, o registrador decidiu desenvolver uma plataforma própria, com apoio de um profissional de tecnologia da informação e utilizando também conhecimentos de programação que já possuía.
O episódio foi noticiado pelo jornal Pioneiro, do Grupo RBS, em julho daquele ano. A experiência, que poderia ter representado o fim de uma estrutura operacional, tornou-se um marco na trajetória profissional do registrador.
A decisão de reconstruir a estrutura tecnológica da serventia representou mais do que uma resposta emergencial. Foi uma mudança na compreensão da relação entre tecnologia, autonomia e responsabilidade institucional.
“Naquele momento, compreendi que não poderia simplesmente entregar a continuidade de uma instituição à disponibilidade de um sistema ou à capacidade de resposta de um fornecedor. Quando a tecnologia falha, a responsabilidade pela continuidade permanece com a instituição. Foi necessário reconstruir, aprender e assumir o controle da situação”, relembra.
A experiência também o levou a desenvolver uma visão mais ampla sobre segurança da informação. Para ele, a maturidade tecnológica não pode ser medida pela quantidade de equipamentos, softwares ou serviços contratados, mas pela capacidade de preservar a finalidade institucional diante de situações extremas.
“Uma organização pode possuir tecnologia de última geração e continuar extremamente vulnerável. A verdadeira maturidade digital começa quando ela conhece suas dependências, controla seus riscos e sabe exatamente como continuará funcionando se sua principal infraestrutura deixar de existir”, afirma Valente.
O ataque ao Porto de Santos e a vulnerabilidade das infraestruturas essenciais
A reflexão ganhou nova dimensão após o ataque cibernético que atingiu recentemente os sistemas da Autoridade Portuária de Santos, responsável pela administração do maior complexo portuário da América Latina.
O episódio evidenciou como uma ocorrência digital pode repercutir sobre estruturas fundamentais para o funcionamento da economia. Embora a continuidade das operações tenha sido preservada por procedimentos alternativos e mecanismos de contingência, a necessidade de recorrer a soluções paralelas demonstrou o grau de dependência das instituições em relação à infraestrutura tecnológica.
O caso também dialoga diretamente com a experiência vivida por Manoel em 2019. Em ambos os cenários, a questão central não é apenas a invasão em si, mas a capacidade de preservar as atividades essenciais diante da indisponibilidade dos sistemas.
Para ele, o Brasil precisa compreender que a infraestrutura digital possui importância estratégica equivalente à infraestrutura física.
“Um porto não pode parar porque seus sistemas foram comprometidos. Um hospital não pode deixar de atender porque seus servidores foram sequestrados. Um cartório não pode perder sua capacidade de dar publicidade e segurança aos direitos porque uma plataforma deixou de funcionar. A continuidade institucional precisa ser planejada antes da crise, e não improvisada durante ela”, argumenta.
A avaliação se estende a setores como energia, telecomunicações, transportes, saúde, sistema financeiro, administração pública e serviços jurídicos. A crescente integração entre sistemas faz com que uma vulnerabilidade localizada possa produzir efeitos em cadeia, especialmente quando diferentes organizações dependem dos mesmos fornecedores, plataformas ou serviços de infraestrutura.
Soberania tecnológica: quem controla os dados controla parte do futuro
Outro ponto central na análise de Manoel é a dependência tecnológica. A digitalização trouxe ganhos expressivos de eficiência, mas também criou uma concentração de informações e operações em ambientes cuja arquitetura nem sempre é plenamente compreendida pelas organizações que os utilizam.
A contratação de um sistema moderno não significa, necessariamente, domínio sobre sua infraestrutura. É preciso conhecer as responsabilidades dos fornecedores, as condições de armazenamento, as políticas de acesso, a possibilidade de recuperação dos dados e os mecanismos de continuidade.
A discussão torna-se ainda mais relevante com a expansão dos serviços em nuvem e dos agentes de inteligência artificial.
“Não podemos confundir modernização com autonomia. Uma instituição pode estar completamente digitalizada e, ao mesmo tempo, ser dependente de estruturas que não controla. Soberania tecnológica significa ter capacidade de compreender, governar e proteger os próprios ativos digitais, mesmo quando parte da operação depende de terceiros”, explica.
No universo registral, essa questão assume particular relevância. Matrículas imobiliárias, documentos, escrituras, informações patrimoniais e históricos jurídicos representam uma memória institucional de elevado valor público e econômico.
A proteção desses ativos não se limita à preservação de arquivos. Envolve garantir autenticidade, integridade, disponibilidade e confiabilidade das informações.
Backup não é sinônimo de recuperação
Entre os principais aprendizados da experiência de 2019 está a importância das cópias externas de segurança. Mas Manoel chama atenção para uma distinção que considera fundamental: possuir backup não significa, necessariamente, ter capacidade de recuperação.
Uma organização pode manter cópias de seus dados e descobrir, justamente durante um ataque, que elas também foram comprometidas, estão desatualizadas ou não podem ser restauradas adequadamente.
A resiliência exige backups independentes e protegidos contra alterações maliciosas, testes periódicos de recuperação, segmentação de ambientes, autenticação multifator, monitoramento contínuo e planos de continuidade operacional.
Referenciais internacionais como a ISO/IEC 27001, a ISO/IEC 27002 e a ISO 22301 oferecem fundamentos importantes para a estruturação desses mecanismos.
O registrador também defende que as instituições estabeleçam objetivos claros de recuperação, definindo quanto tempo podem permanecer indisponíveis e qual volume de informações poderia ser perdido sem comprometer suas atividades e obrigações.
“Não adianta descobrir durante um ataque que o backup não funciona. Recuperação precisa ser testada, simulada e comprovada. Resiliência não é uma promessa escrita em um documento. É uma capacidade operacional que precisa existir antes da crise”, observa.
O próximo desafio será proteger também a inteligência artificial
Se o ransomware marcou uma geração de ataques, os agentes autônomos podem representar uma nova etapa do problema.
A utilização de sistemas capazes de executar tarefas complexas exige que as organizações desenvolvam políticas específicas de segurança para a inteligência artificial. Isso inclui limitar permissões, monitorar ações, controlar credenciais, registrar operações e impedir que agentes executem tarefas críticas sem autorização adequada.
O desafio não está apenas em proteger os sistemas contra invasores externos, mas também em impedir que ferramentas legítimas sejam manipuladas ou utilizadas indevidamente.
Manoel acredita que esse será um dos grandes temas da governança institucional nos próximos anos.
“Estamos chegando a um momento em que não bastará perguntar quem tem acesso ao sistema. Precisaremos perguntar também quais agentes artificiais possuem autorização, quais decisões podem tomar e até onde vai sua autonomia. A inteligência artificial precisa estar submetida a uma arquitetura de responsabilidade. Não podemos delegar poder tecnológico sem estabelecer limites e mecanismos de supervisão”, afirma.
A discussão também alcança o campo jurídico. A expansão dos agentes inteligentes coloca novos desafios relacionados à responsabilidade por decisões automatizadas, proteção de dados, segurança das informações e controle das operações digitais.
Para um profissional que transita entre o Direito, a atividade registral e a tecnologia, a questão é especialmente relevante: a inovação precisa preservar a segurança jurídica e a confiança institucional que sustentam as relações sociais e econômicas.
Uma nova agenda para as instituições brasileiras
A trajetória de Manoel Valente Figueiredo Neto oferece um exemplo de como uma experiência de vulnerabilidade pode se transformar em conhecimento e capacidade de reconstrução. O ataque sofrido pelo cartório em 2019 deixou uma marca, mas também produziu uma mudança de perspectiva sobre a importância da autonomia tecnológica e da continuidade operacional.
A recente exposição de infraestruturas estratégicas a ataques cibernéticos e a aceleração das ferramentas de inteligência artificial tornam essa discussão ainda mais urgente.
O desafio brasileiro será construir uma cultura de segurança que não dependa exclusivamente de soluções comerciais, de respostas emergenciais ou da atuação isolada de profissionais de tecnologia. Será necessário integrar governança, gestão de riscos, formação de equipes, planejamento estratégico e políticas permanentes de continuidade.
Para Manoel Valente: “compreender a nova geração de ameaças exige ir além dos conceitos tradicionais de segurança da informação e acompanhar a convergência entre inteligência artificial, engenharia social, computação em nuvem, criptografia, identidade digital e automação ofensiva. O fenômeno já não pode ser analisado apenas sob a perspectiva da invasão de sistemas, mas como um problema sistêmico que envolve a cadeia de suprimentos tecnológica, a governança de dados, a soberania digital e a própria arquitetura de confiança das instituições. Nesse contexto, conceitos como Zero Trust Architecture, Cyber Threat Intelligence, Security by Design, AI Red Teaming, gestão de identidades e acessos privilegiados, segurança de agentes autônomos e resposta a incidentes passam a integrar uma mesma estratégia de defesa. A referência a padrões internacionais, como o NIST Cybersecurity Framework 2.0, o NIST AI Risk Management Framework, a família ISO/IEC 27000 e as diretrizes internacionais de segurança para sistemas de IA, demonstra que o enfrentamento dessas ameaças exige uma abordagem multidisciplinar, capaz de integrar tecnologia, Direito, gestão de riscos e responsabilidade institucional”, analisa o multifacetado jurista.
A segurança cibernética precisa deixar de ser vista como um custo operacional e passar a ser compreendida como investimento na preservação da própria instituição.
“O desafio atual não é simplesmente proteger computadores contra invasores. É compreender e governar sistemas sociotécnicos cada vez mais complexos, nos quais pessoas, algoritmos, dados e agentes artificiais interagem continuamente. A segurança precisa ser pensada desde a arquitetura dos sistemas, passando pela identidade de quem os acessa, até a rastreabilidade de cada decisão automatizada. Estamos discutindo, em última análise, quem controla a inteligência que passa a operar nossas instituições”, compreende Manoel Valente.
Ao projetar o futuro, Manoel sintetiza sua visão em uma formulação que resume a transformação em curso:
“Durante muito tempo, construímos instituições para funcionar quando tudo está em ordem. Agora precisamos construí-las para continuar funcionando quando tudo dá errado. A verdadeira resiliência não está em acreditar que o ataque nunca acontecerá, mas em assegurar que ele não seja capaz de destruir a missão da instituição.”
Em uma economia cada vez mais dependente de dados, sistemas e decisões automatizadas, a capacidade de resistir a ataques poderá se tornar um dos principais indicadores de maturidade institucional.
A inteligência artificial está modificando a forma de atacar. O Brasil precisa modificar, na mesma velocidade, sua forma de se proteger.
E, como demonstra a experiência de quem já enfrentou um sequestro digital e reconstruiu a própria infraestrutura tecnológica, sobreviver a um ataque pode exigir muito mais do que recuperar arquivos: exige preservar a inteligência, a autonomia e a capacidade de continuar servindo à sociedade.